Що потрібно для створення власного хостинг сервера вдома
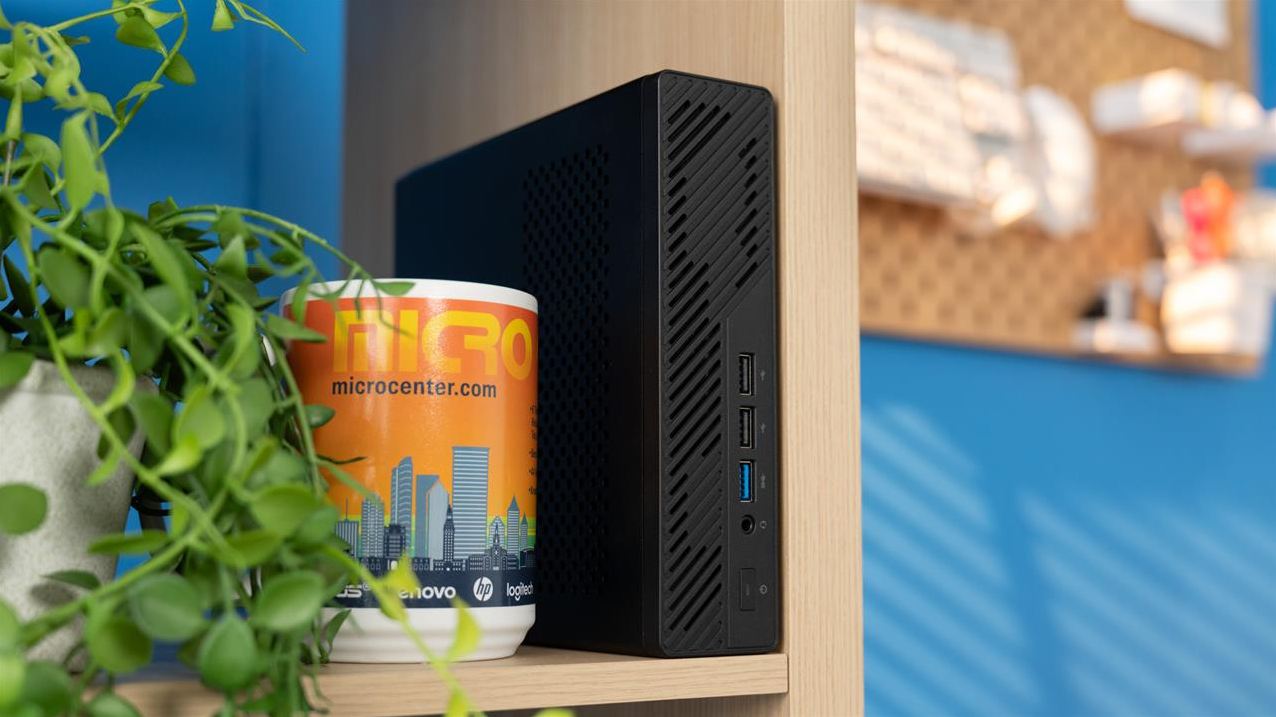
Домашній сервер — це комп'ютер, який працює цілодобово, підключений до інтернету і віддає сайти відвідувачам так само, як сервер у дата-центрі. Такий формат добре підходить для особистого блогу, портфоліо, тестової копії інтернет-магазину, хмарного сховища на Nextcloud, ботів і невеликих проєктів із відвідуваністю до кількох тисяч людей на добу. Для запуску потрібні п'ять складових: відповідне залізо, стабільне живлення, інтернет із публічною адресою, програмне забезпечення і базовий захист. Розглянемо кожну з них.
Комп'ютер для сервера
Для хостингу кількох сайтів не потрібен серверний корпус із шумними вентиляторами. Головні вимоги до заліза — низьке енергоспоживання, надійний SSD і достатній обсяг оперативної пам'яті. Процесорна потужність для типових сайтів має другорядне значення, бо більшість часу сервер простоює в очікуванні запитів.
Найпоширеніші варіанти для домашнього сервера:
- міні-ПК на Intel N100 або N150 (Beelink, GMKtec, Minisforum): 4 ядра, споживання в простої 6–10 Вт, підтримка 16–32 ГБ пам'яті та NVMe-диска, ціна 7–10 тис. грн;
- Raspberry Pi 5 з 8 ГБ пам'яті: споживання 3–5 Вт, обов'язково з NVMe-адаптером, бо карта microSD швидко зношується від постійних записів бази даних;
- старий ноутбук: вбудована батарея працює як джерело безперебійного живлення, споживання 10–20 Вт, перед запуском варто перевірити стан диска й акумулятора;
- міні-ПК на Intel Core i5 чи Ryzen 5 з вторинного ринку: 10–15 Вт у простої і запас потужності для кількох десятків сервісів.
Для більшості задач оптимальний міні-ПК на N100 з 16 ГБ пам'яті і SSD на 512 ГБ. Такої конфігурації вистачає на 5–10 сайтів на WordPress чи OpenCart разом із базою даних і кешуванням. Диск варто обирати з DRAM-буфером і ресурсом запису від 300 TBW: база даних постійно пише журнали, і дешеві SSD без буфера деградують за рік-два.
Енергоспоживання та автономність
Утримання домашнього сервера обходиться дешево. Сервер із середнім споживанням 10 Вт за рік використовує 87,6 кВт·год. Для побутових споживачів ціна до 31 жовтня 2026 року зафіксована на рівні 4,32 грн за кВт·год, тож річні витрати на електроенергію складуть близько 380 грн, або 32 грн на місяць. З двозонним лічильником сума буде меншою, бо в нічний період електроенергія коштує вдвічі дешевше, 2,16 грн за кВт·год.
В українських умовах автономність важить не менше за продуктивність. Під час відключень мають працювати три пристрої: сервер, роутер і термінал провайдера. Разом вони споживають 20–25 Вт, і зарядна станція ємністю 256 Вт·год з урахуванням втрат інвертора забезпечить близько 9 годин роботи. Роутер і оптичний термінал вигідніше живити від DC-ДБЖ на 12 В: без перетворення в 220 В автономність зростає на 15–20%.
Абоненти оптичного інтернету GPON мають перевагу під час відключень, бо пасивна оптична мережа працює без живлення обладнання в будинку. У налаштуваннях BIOS сервера варто ввімкнути автоматичне ввімкнення після появи живлення, щоб після повного розряду батареї сервер запустився без вашої участі.
Інтернет-підключення та публічна IP-адреса
Щоб сайт був доступний з інтернету, серверу потрібна «біла» публічна IP-адреса. Багато провайдерів видають абонентам «сірі» адреси через технологію CGNAT, коли сотні клієнтів виходять у мережу через одну спільну адресу. До сервера за такою адресою ззовні підключитися неможливо.
Перевірити тип адреси нескладно. У налаштуваннях роутера потрібно знайти WAN-адресу і порівняти її з адресою, яку показує будь-який онлайн-сервіс перевірки IP. Якщо вони збігаються, адреса біла. Адреси, що починаються з 10., 192.168., 172.16–172.31 або 100.64–100.127, належать до приватних і сірих діапазонів.
Статичну білу адресу більшість українських провайдерів надають як платну послугу. Наприклад, одеський провайдер Briz пропонує статичну IP-адресу за 50 грн на місяць з підключенням через особистий кабінет. Якщо провайдер видає білу динамічну адресу, яка змінюється після перезавантаження роутера, ситуацію рятує сервіс динамічного DNS: він автоматично оновлює запис домену при кожній зміні IP. Більшість сучасних роутерів підтримують таку функцію у вбудованих налаштуваннях.
Швидкість вихідного каналу має пряме значення для хостингу. Тариф 100/100 Мбіт/с віддає близько 12 МБ/с, чого вистачає для сайту з кількома тисячами відвідувачів на добу. Асиметричні тарифи з вихідною швидкістю 20–30 Мбіт/с для хостингу підходять погано.
Перед запуском варто перечитати договір із провайдером. Деякі домашні тарифи забороняють публічні сервери або комерційну діяльність. Поштовий сервер удома запускати недоцільно: провайдери зазвичай блокують порт 25, а адреси домашніх мереж потрапляють до спам-списків, і листи з них відкидають Gmail та Outlook. Пошту для домену простіше підключити через зовнішній сервіс.
Публікація сайту без білої IP
Якщо провайдер не надає білу адресу, сайт усе одно можна опублікувати через Cloudflare Tunnel. Програма на сервері сама встановлює вихідне з'єднання з мережею Cloudflare, і запити відвідувачів надходять через нього. Порти на роутері відкривати не потрібно, домашня IP-адреса залишається прихованою, а захист від DDoS-атак Cloudflare надає автоматично на безкоштовному тарифі. Для цього домен має обслуговуватися DNS-серверами Cloudflare.
Другий варіант — оренда найдешевшого VPS за 3–5 євро на місяць. VPS приймає трафік на свою білу адресу і пересилає його на домашній сервер через захищений VPN-тунель WireGuard. Цей спосіб дає більше контролю над налаштуваннями і не має обмежень безкоштовного тарифу Cloudflare на розмір завантажуваних файлів у 100 МБ.
Програмне забезпечення
Для сервера підходять два дистрибутиви Linux із тривалою підтримкою: Ubuntu Server 26.04 LTS і Debian 13. Обидва отримують оновлення безпеки протягом 5 років і містять усі потрібні пакети у стандартних репозиторіях. Графічна оболонка серверу не потрібна, вона лише забирає 1–2 ГБ оперативної пам'яті.
Для сайтів на PHP використовується класичний набір: веб-сервер nginx, інтерпретатор PHP і база даних MariaDB або MySQL. На міні-ПК з N100 такий набір обробляє сотні запитів на секунду, і цього з запасом вистачає для домашнього хостингу. Для тих, хто не хоче працювати з командним рядком, існують безкоштовні панелі керування HestiaCP, CloudPanel і aaPanel, які дозволяють додавати сайти, бази даних і сертифікати через вебінтерфейс.
Якщо на одному залізі планується кілька незалежних проєктів, варто встановити платформу віртуалізації Proxmox VE. Актуальна версія 9.2 вийшла 21 травня 2026 року на базі Debian 13. Proxmox дозволяє запускати кожен сайт в окремому ізольованому контейнері, який у простої займає лише 50–100 МБ пам'яті. Зловмисник, який зламав один проєкт, не дістанеться до інших, а перед оновленням сайту можна зробити знімок контейнера і за потреби відкотитися за кілька секунд.
Домен і SSL-сертифікат
Домен реєструється в будь-якого реєстратора, після чого в його DNS-налаштуваннях створюється запис, який вказує на IP-адресу сервера. На роутері налаштовується переадресація портів 80 і 443 на локальну адресу сервера. Для віддаленого керування сервером надійніше підключатися через VPN, без відкриття порту SSH в інтернет.
Безкоштовний SSL-сертифікат видає Let's Encrypt, і більшість панелей керування оформлюють його одним натисканням. Варто знати про зміни в термінах дії: Let's Encrypt поступово зменшує термін дії сертифікатів з 90 до 45 днів до 2028 року, і вже з 10 лютого 2027 року стандартні сертифікати видаватимуться на 64 дні. Тому продовження сертифікатів має працювати автоматично, ручне оновлення за такого графіку швидко призведе до простою сайту. Для сайтів, опублікованих через Cloudflare Tunnel, сертифікат для відвідувачів надає сам Cloudflare.
Захист сервера
Сервер із відкритими портами починають сканувати боти вже в перші хвилини після підключення. За добу журнал нового сервера фіксує тисячі звернень до сторінок входу в адмінку, конфігураційних файлів і панелей бази даних. Базовий захист налаштовується за годину і відсікає більшість автоматизованих атак.
Вхід на сервер має відбуватися лише за SSH-ключами з вимкненою автентифікацією за паролем. Брандмауер пропускає тільки порти 80 і 443, усе інше закрито. Програма fail2ban або CrowdSec автоматично блокує адреси, з яких надходять підбори паролів. CrowdSec додатково використовує спільну базу загроз: адреси, помічені в атаках на інших серверах, блокуються ще до першої спроби на вашому.
Окремої уваги заслуговує ізоляція. Сервер варто винести в окремий сегмент домашньої мережі через VLAN або гостьову мережу роутера, щоб зламаний сайт не відкрив доступ до домашніх комп'ютерів, камер і сховища з особистими файлами. Автоматичні оновлення безпеки операційної системи вмикаються одразу після встановлення, а вебінтерфейс роутера закривається для доступу з інтернету.
Резервні копії та нагляд за роботою
Домашній сервер має одну точку відмови в кожному компоненті: один диск, одне живлення, одне підключення до інтернету. Тому резервне копіювання тут обов'язкове з першого дня. Найнадійніша схема — правило 3-2-1: три копії даних на двох різних носіях, одна з яких зберігається поза домом. Бази даних варто копіювати щодня, файли сайтів можна копіювати рідше. Зовнішнім сховищем підійде Backblaze B2, Hetzner Storage Box або NAS у родичів в іншому місті. Програми restic і BorgBackup шифрують копії і зберігають лише змінені дані, тому історія за 30–90 днів займає небагато місця. Раз на квартал резервну копію варто розгортати на тестовій машині, щоб переконатися в її придатності.
Доступність сайтів контролюють два типи моніторингу. Uptime Kuma на самому сервері перевіряє роботу сайтів і терміни дії сертифікатів, надсилаючи сповіщення в Telegram. Зовнішній сервіс на кшталт UptimeRobot потрібен на випадок повної недоступності сервера через відключення світла чи інтернету, бо внутрішній моніторинг у такій ситуації нікого не сповістить.
Регулярне обслуговування займає 15–20 хвилин на місяць: перевірка стану диска і його залишкового ресурсу, перезавантаження після оновлення ядра, очищення старих журналів і контроль вільного місця. Раз на рік міні-ПК варто чистити від пилу. У малому корпусі забитий радіатор піднімає температуру процесора на 15–20 °C, і під навантаженням сервер помітно сповільнюється.
Інші статті
VPS із SSD можна використовувати як для невеликих проєктів, так і для сервісів зі зростаючим навантаженням. Cервер підійде для розміщення інтернет-магазину, корпоративного сайту або вебзастосунку...
Роутер для квартири, для домашнього офісу чи ігровий роутер – розповідаємо як обрати Wi-Fi роутер під свій сценарій та як позбутися мертвих зон Wi-Fi..
Домашній NAS — це одноразова інвестиція, яка окупається протягом 1–2 років порівняно з платними хмарними сховищами, і при цьому дає повний контроль над вашими даними. У цьому мануалі розберемо все від вибору обладнання до фінального налаштування...
LinkPlay — це ціла платформа, яка лежить під капотом у десятків виробників Wi-Fi-аудіотехніки. Через відкритий HTTP API ці пристрої є зручними для інтеграції..